المدونات
ما هو الاتجاه الجديد
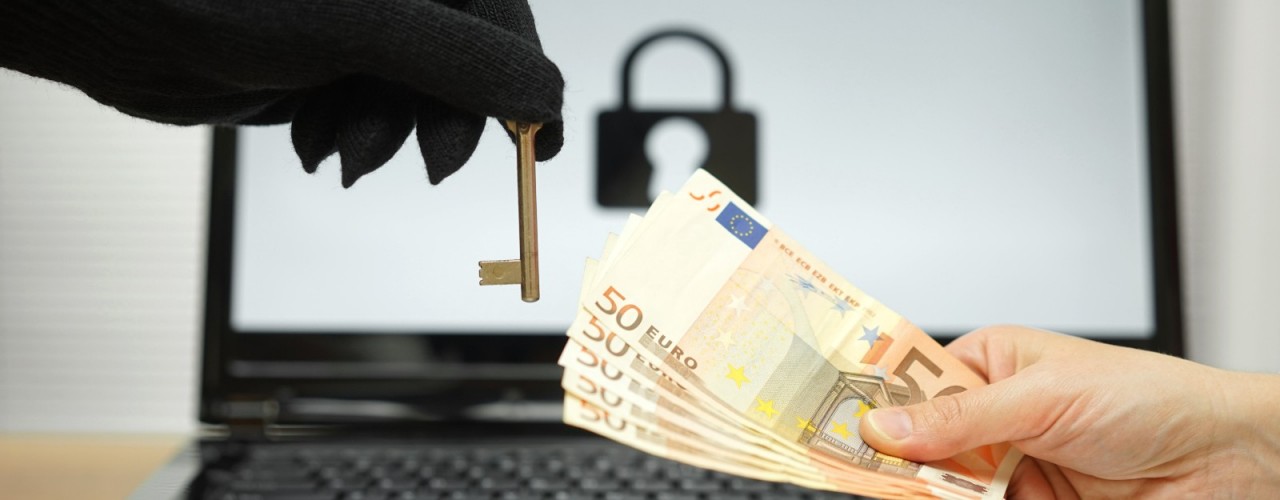

تسبب في الهجوم الحالي برمجية خبيثة تدعى “WannaCry”، حيث تُطلب فدية قدرها 300 دولار لعدم استخدام البيانات أو فك تشفيرها، وإذا تم رفض الدفع سيضاعف القيمة، وقد يعيد لك البيانات بعد الدفع أو لا – أنت مجبر على العمل بشروطه – حيث تظهر لمستخدم الحاسب المصاب رسالة بعدة لغات، تطالبه بتحويل مبلغ 300 دولار لحساب محدد وبالعملة الإلكترونية “بتكوين” ويوجد بالرسالة مؤقت عد تنازلي يحدد مدة زمنية يتضاعف بعدها المبلغ ومدة أخرى يتم بعدها فقد الملفات والبيانات نهائيًا.
وبعد عدة ساعات أخرى ارتفع إجمالي الهجمات إلى أكثر من 122 ألف حاسب مصاب؛ بعد توسع نطاق الهجوم إلى بريطانيا وروسيا وأمريكا وألمانيا والصين وتركيا وبعض الدول العربية كمصر والسعودية، حيث امتد الهجوم إلى اكثر من 99 دولة، أمّا على صعيد المؤسسات فحدث ولا حرج، فقد طالت الهجمات المؤسسات الإستراتيجية الحكومية منها والخاصة أيضًا، كالهجوم على شركة الاتصالات الأسبانية “Telefonica”، وشركة الغاز الطبيعي والعديد من الجامعات الصينية، ومطار ومحطة قطار فرانكفورت في ألمانيا.
كيف تحمي حاسبك من الهجوم؟
– قم بتحديث تطبيقات الحماية من البرمجيات الخبيثة “AntiVirus” إلى آخر إصدار إذا كان لديك أحدها، أو قم بتحميل أحد التطبيقات الموثوقة وجدار حماية “FireWall” قوي ومحدث أيضًا.
– قم بعمل نسخة احتياطية من ملفاتك المهمة على أي وسيلة تخزين خارجية أو أحد مواقع التخزين الإلكترونية Online Storage.
– احذر من فتح رسائل البريد الإلكتروني الغير موثوقة والمشبوهة، وتأكد من عنوان الرسائل الواردة جيدًا.
– تجنب تحميل أي ملفات من مصادر غير موثوقة وخاصة ملفات “Micosoft Office”.
– إذا كان الوضع حرجًا، والبيانات عندك شديدة الأهمية، قم بإيقاف الاتصال بشبكات الإنترنت العامة فورًا.
– تأكد من تحديث نظام تشغيلك إلى آخر إصدار لتستفيد من التحديثات والترقيات الدورية التي تصدرها مايكروسوفت باستمرار، حيث قد تم إرسال تحديث أمني في مارس الماضي لسد الثغرة التي تسببت في الهجوم، مع العلم أنّ مايكروسوفت أعدت تحديث أمني لنظام ويندوز XP الذي تم إيقاف دعمه منذ ما يقرب من ثلاثة أعوام، وكذلك أرسلت تحديث لويندوز 8 وويندوز سيرفر 2003، ويمكنك تحميل التحديث بشكل منفرد لأي نظام من خلال هذا الرابط.
أمّا إذا كنت ترى أن تحديث النظام سيأخذ وقتًا طويلًا فبإمكانك تحميل هذه الأداة البسيطة من شركة الحماية “Symantec” التي تقوم بتعطيل الثغرة المستغلة من قبل البرمجية الخبيثة وتنصيب الأداة ثم إعادة تشغيل الحاسب.
احصل على آخر الأخبار والتحديثات